При использовании WordPress, вы, вероятно, сталкивались с понятием секретных ключей или ключей безопасности. Эти ключи представляют собой набор случайных значений, предназначенных для усиления шифрования данных, хранящихся в куках (Cookies) пользователей. Куки — это небольшие объемы информации, которые отправляются веб-сервером и сохраняются на локальном устройстве. Обычно они включают в себя логины, пароли, персональные настройки сайта и другие данные. В актуальных версиях WordPress можно найти восемь ключей безопасности:
- AUTH_KEY,
- SECURE_AUTH_KEY,
- LOGGED_IN_KEY,
- NONCE_KEY,
- AUTH_SALT,
- SECURE_AUTH_SALT,
- LOGGED_IN_SALT,
- NONCE_SALT.
Каждый из этих ключей выполняет свою особую функцию. Например, AUTH_KEY используется для аутентификации пользователя, тогда как NONCE_KEY отвечает за защиту от подделки запросов, предотвращая атаки. Ключи безопасности создаются при установке WordPress и могут быть сгенерированы заново, например, с помощью специального генератора ключей, который предоставляет WordPress.
Важно, чтобы эти ключи были уникальными и случайными, так как их безопасность напрямую влияет на защиту вашего сайта от несанкционированного доступа. Рекомендуется менять ключи безопасности не реже одного раза в год или сразу после того, как вы подозреваете, что ваш сайт мог быть скомпрометирован.
Вам следует обратить внимание на файл wp-config.php, где хранятся эти ключи. Чтобы повысить уровень безопасности, рекомендуется ограничить доступ к этому файлу и защищать его с помощью соответствующих настроек сервера.
Зачем используются ключи безопасности?
Применение этих ключей значительно усложняет процесс несанкционированного доступа к паролям. Без шифрования пароль или имя пользователя могут быть легко подменены злоумышленником, что создает опасность для безопасности всего сайта. Кроме того, ключи безопасности позволяют установить дополнительные уровень защиты — даже если злоумышленник получит доступ к базе данных, без ключа он не сможет расшифровать или использовать учетные данные. Это делает ключи важным инструментом для защиты конфиденциальной информации пользователей и предотвращения взлома. В современном мире киберугроз необходима комплексная защита, и использование ключей безопасности является одним из главных элементов эффективной стратегии безопасности.
Как добавить ключи безопасности?
По умолчанию стандартная установка WordPress не включает возможность ввода этих ключей, и их необходимо добавлять вручную. При этом важно отметить, что введение ключей на уже функционирующем сайте не вызовет его сбоев.
Для выполнения данной операции вам потребуется FTP-доступ к хостингу вашего сайта. Предположим, что вы успешно подключились к серверу и видите список файлов вашего WordPress-сайта.
Мы будем редактировать файл wp-config.php, который расположен в корневом каталоге вашего сайта.
Теперь нам потребуется создать все необходимые ключи. Это можно выполнить вручную, однако разработчики WordPress рекомендуют использовать их специальный генератор:
https://api.wordpress.org/secret-key/1.1/salt/
Перейдя по указанной ссылке, вы обнаружите восемь строк текста, которые представляют собой сгенерированные ключи безопасности, уже подготовленные для включения в ваш конфигурационный файл.
Далее следует вставить нужные данные в соответствующее место. Для этого нужно зайти в файловую систему хостинга и найти файл wp-config.php, кликнув по нему правой кнопкой мыши и выбрав опцию Просмотр/Правка.
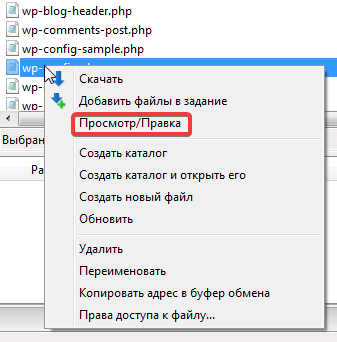
После этого откроется текстовый редактор, который по умолчанию в Microsoft Windows является Блокнотом, содержащий текст файла. Теперь необходимо найти следующие строки:
Очевидно, что нужно заменить эти восемь строк кода на те, которые были ранее получены с помощью соответствующего сервиса.
После того как вы сохраните файл, он будет обновлен на сервере с внесенными изменениями. Теперь ключи безопасности для вашего сайта успешно установлены.
Важно отметить, что данная процедура выполняется только один раз для конкретного веб-сайта.
Добавление ключей безопасности необходимо для повышения уровня защиты вашего сайта. Эти ключи помогают шифровать информацию, хранящуюся в куки, что затрудняет доступ злоумышленникам к пользовательским данным.
Убедитесь, что вы используете надежные пароли и регулярные обновления WordPress и его плагинов, так как это также важные аспекты безопасности. Кроме того, рекомендуется периодически проверять настройки безопасности и обновлять ключи, особенно если вы подозреваете, что ваш сайт мог быть скомпрометирован.
Компоненты защиты
Следующим компонентом является соль. Этот параметр добавляется к паролям, перед их хешированием. Соль предотвращает использование радужных таблиц для взлома. Рекомендуем генерировать соль с помощью безопасных генераторов, чтобы усилить защитные механизмы системы.
Третий элемент – это ключи шифрования. Используя их, можно зашифровывать данные и устанавливать сессионные ключи. Они обеспечивают целостность информации и защиту от подделки. Основная рекомендация – менять ключи при установке нового плагина или темы, что улучшит уровень безопасности.
Важно помнить, что без надежно настроенных компонентов защиты уязвимость вашего ресурса существенно возрастает.
Не забывайте про ограничения доступа. Установка прав пользователей и уровней доступа критически важна для защиты контента. Правильное распределение ролей позволяет минимизировать риски и повысить общую безопасность сайта. Настройте роли так, чтобы минимизировать шанс случайного изменения или утечки данных.